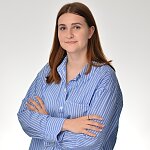
Maja Pichlak
Specjalistka w zakresie ochrony danych osobowych oraz zagadnień związanych z cyberbezpieczeństwem. W swojej pracy skupia się na analizie zmian regulacyjnych oraz opracowywaniu treści, które pomagają lepiej zrozumieć praktyczne aspekty stosowania przepisów RODO. Studentka kierunku Prawo na Wydziale Prawa i Administracji Uniwersytetu Gdańskiego.
Publikacje autora:
-
Nowelizacja Kodeksu pracy a RODO – postępowania w sprawach mobbingu i dyskryminacji
Nowelizacja Kodeksu pracy zmienia podejście do ochrony pracowników przed mobbingiem. Pracodawcy zatrudniający co najmniej 10 pracowników muszą określić reguły i procedury przeciwdziałania tym zjawiskom w regulaminie pracy lub w odrębnym regulaminie. Przyjęcie zgłoszenia, praca komisji czy wysłuchanie świadków oznaczają przetwarzanie danych osobowych, często także danych szczególnej kategorii (tzw. danych wrażliwych). Za te dane pracodawca odpowiada jako administrator danych osobowych (ADO).15-10-2026Więcej -
AI Act i ustawa o systemach sztucznej inteligencji a ochrona danych osobowych
Od 28 października 2026 r. Komisja Rozwoju i Bezpieczeństwa Sztucznej Inteligencji może kontrolować i nakładać kary, a ustawa o systemach sztucznej inteligencji obowiązuje już od sierpnia. Dla administratorów to sygnał, by na nowo poukładać relację między AI Act, krajową ustawą . Pozornie niewiele się zmienia - RODO nie zostało uchylone i stosuje się dalej, równoległe z pozostałymi aktami. Diabeł tkwi jednak w trzech miejscach styku, w których łatwo o kosztowny błąd.21-09-2026Więcej -
Weryfikacja niekaralności osób realizujących zadania z zakresu cyberbezpieczeństwa i bezpieczeństwa infrastruktury krytycznej w kontekście RODO
Nowe przepisy — art. 8f ustawy o krajowym systemie cyberbezpieczeństwa (UKSC) oraz art. 6zh ustawy o zarządzaniu kryzysowym — nakładają na podmioty kluczowe, podmioty ważne i operatorów infrastruktury krytycznej obowiązek weryfikacji niekaralności osób realizujących zadania z zakresu cyberbezpieczeństwa i mających dostęp do informacji o bezpieczeństwie infrastruktury krytycznej. Obie ustawy regulują to samo zagadnienie w odmienny sposób.27-08-2026Więcej -
DGA i ustawa o zarządzaniu danymi a RODO – nowe obowiązki administratora
Zarządzanie danymi wchodzi w kolejny etap. Po tym, jak w czerwcu 2022 r. zaczął obowiązywać unijny akt w sprawie zarządzania danymi (DGA), polski ustawodawca uzupełnił unijne rozporządzenie o niezbędne przepisy krajowe – ustawę z 27.03.2026 r. o zarządzaniu danymi, która zaczęła obowiązywać od 23 lipca br. Nowa regulacja koncentruje się na trzech obszarach: ponownym wykorzystywaniu chronionych danych będących w posiadaniu sektora publicznego, usłudze pośrednictwa danych oraz altruizmie danych.28-07-2026Więcej -
OSINT a dane osobowe – kiedy biały wywiad wchodzi w zakres RODO i co z tego wynika dla administratora?
OSINT, czyli biały wywiad (ang. Open Source Intelligence), to metoda pozyskiwania informacji ze źródeł publicznie dostępnych – rejestrów, mediów społecznościowych, archiwów stron internetowych czy metadanych plików. Choć jego legalność wynika już z samej nazwy, nie oznacza to automatycznej zgodności z przepisami o ochronie danych osobowych.02-07-2026Więcej -
Rzeczy znalezione a RODO: wyzwania i obowiązki w zakresie ochrony danych osobowych
Obowiązująca od 19 maja 2026 r. nowelizacja przepisów ustawy o rzeczach znalezionych oraz Kodeksu cywilnego z 23 stycznia 2026 r. wprowadziła istotne zmiany, których celem jest nie tylko usprawnienie funkcjonowania systemu zwrotu zagubionych przedmiotów, ale także uregulowanie kwestii przetwarzania danych osobowych w tym procesie. Nowe regulacje nakładają zatem na znalazców, zarządców nieruchomości oraz organy publiczne obowiązek działania zgodnie z zasadami RODO.29-05-2026Więcej -
Centralny Rejestr Umów a RODO: prawne i operacyjne wyzwania ADO
Wprowadzenie Centralnego Rejestru Umów Jednostek Sektora Finansów Publicznych (CRU JSFP), którego pełne funkcjonowanie zaplanowano na 1 lipca 2026 roku, stanowi istotny zwrot w stronę pełnej jawności finansów publicznych w Polsce. Choć głównym założeniem jest transparentność, proces ten wiąże się z nowymi operacjami przetwarzania danych osobowych, co nakłada na jednostki sektora finansów publicznych szereg obowiązków wynikających z RODO.12-05-2026Więcej -
Jak przygotować Biuletyn Informacji Publicznej na kontrole sektorowe UODO?
Udostępnianie informacji publicznej na stronach biuletynu nieuchronnie wiąże się z przetwarzaniem danych osobowych, co nakłada na administratorów rygorystyczne obowiązki z zakresu ochrony prywatności. W obliczu zapowiedzianych na 2026 rok sektorowych kontroli Prezesa Urzędu Ochrony Danych Osobowych (UODO), które mają objąć właśnie sposób przetwarzania danych w BIP, kluczowe staje się zapewnienie pełnej zgodności z przepisami RODO.26-03-2026Więcej -
Kontrole Prezesa UODO w 2026 roku: monitoring wizyjny w podmiotach leczniczych a ochrona danych dzieci
Monitoring wizyjny w podmiotach leczniczych od lat budzi liczne wątpliwości prawne i etyczne. Dotyczy to zwłaszcza sytuacji, w których kamery obejmują przestrzenie związane z opieką nad dziećmi. Kontroli sektorowych Prezesa UODO na 2026 r. jednoznacznie wskazuje, że wykorzystanie monitoringu w ochronie zdrowia, a zwłaszcza w obszarach pediatrycznych, jest dla organu nadzorczego obszarem podwyższonego ryzyka i priorytetem przy kontroli.05-03-2026Więcej -
RODO w KSeF - jak administrator podatnik powinien przygotować się na nowe ryzyka i wymagania?
Wprowadzenie do organizacji Krajowego Systemu e-Faktur (KSeF) stanowi niemałe wyzwanie w zakresie RODO. Podatnik pozostaje administratorem danych osobowych (ADO) wprowadzanych do systemu oraz z niego odbieranych. Oznacza to pełną odpowiedzialność za zgodność z przepisami o ochronie danych, w tym za wdrożenie odpowiednich środków technicznych i organizacyjnych służących bezpieczeństwu danych i zapewnieniu zgodności z RODO.07-01-2026Więcej -
Przetwarzanie danych osobowych na podstawie prawnie uzasadnionego interesu administratora
W obszarze ochrony danych osobowych administratorzy muszą stale wykazywać, że przetwarzanie odbywa się zgodnie z prawem. Jedną z najbardziej złożonych podstaw jest uzasadniony interes administratora, którego zastosowanie wymaga przeprowadzenia szczegółowej analizy, tzw. testu równowagi.12-12-2025Więcej -
Data Act a RODO – jak współgrają dwa europejskie rozporządzenia dotyczące danych?
Data Act, które wejdzie w życie 12 września 2025, nie zastępuje RODO, lecz je uzupełnia, tworząc ramy dla równoległego stosowania obu aktów – szczególnie w sytuacjach, gdy dane techniczne zawierają elementy osobowe (co często może się zdarzać).03-09-2025Więcej -
Ochrona danych osobowych w urzędzie pracy
Urzędy pracy, przetwarzają ogromne ilości danych osobowych – zarówno osób bezrobotnych, jak i pracodawców czy innych interesariuszy rynku pracy. Są one odpowiedzialne za zgodne z prawem, rzetelne i bezpieczne przetwarzanie danych, a także za realizację szeregu obowiązków wynikających z przepisów unijnych i krajowych (w tym kluczowej ustawy o rynku pracy i służbach zatrudnienia).18-07-2025Więcej -
Ochrona danych osobowych pracowników i kandydatów w dobie obowiązkowej jawności wynagrodzeń
Wprowadzenie Dyrektywy Parlamentu Europejskiego i Rady (UE) 2023/970 z dnia 10 maja 2023 r. w sprawie wzmocnienia stosowania zasady równości wynagrodzeń kobiet i mężczyzn za taką samą pracę lub pracę o tej samej wartości rodzi szereg nowych obowiązków dla pracodawców, szczególnie w zakresie przejrzystości wynagrodzeń. Wprowadzanie tych regulacji nie może odbywać się kosztem prywatności pracowników i kandydatów do pracy.16-06-2025Więcej