Jak obsłużyć incydent cyberbezpieczeństwa zgodnie z KSC?
Incydent cyberbezpieczeństwa to nie tylko problem techniczny, ale również obowiązki prawne. Kluczowe znaczenie ma szybka ocena zdarzenia, ograniczenie jego skutków oraz terminowe zgłoszenie do właściwego CSIRT. Już pierwsze godziny po wykryciu incydentu mogą przesądzić o zgodności działań organizacji z wymaganiami ustawy o krajowym systemie cyberbezpieczeństwa (KSC). W artykule wyjaśniamy najważniejsze etapy obsługi incydentu oraz obowiązki podmiotów kluczowych i ważnych.
Czym jest incydent cyberbezpieczeństwa?
Procedura rozpoczyna się w chwili wykrycia zdarzenia zagrażającego bezpieczeństwu systemów lub usług. Informacja o incydencie może pochodzić z monitoringu, od dostawcy usług lub z innego źródła.
Od początku należy analizować i dokumentować zdarzenie, ponieważ od jego kwalifikacji zależą dalsze obowiązki organizacji.
Warto pamiętać: organizacja powinna mieć wcześniej przygotowany plan reagowania na incydenty oraz jasno określone role odpowiedzialnych osób.
Jak odróżnić incydent zwykły od poważnego?
Po wykryciu zdarzenia należy ocenić jego skalę i skutki. Pod uwagę bierze się w szczególności:
- czas trwania zakłócenia,
- liczbę dotkniętych użytkowników,
- wpływ na ciągłość usług,
- skalę potencjalnych szkód.
Kwalifikacja może zmienić się w trakcie obsługi incydentu, jeśli jego skutki okażą się poważniejsze niż początkowo zakładano.
Jakie działania podjąć od razu?
Priorytetem jest ograniczenie skutków incydentu i zabezpieczenie usług. Typowe działania obejmują:
- izolację zagrożonych systemów,
- zabezpieczenie dowodów cyfrowych,
- uruchomienie procedur awaryjnych,
- ocenę wpływu na użytkowników,
- dokumentowanie podejmowanych działań.
Kiedy zgłosić incydent do CSIRT?
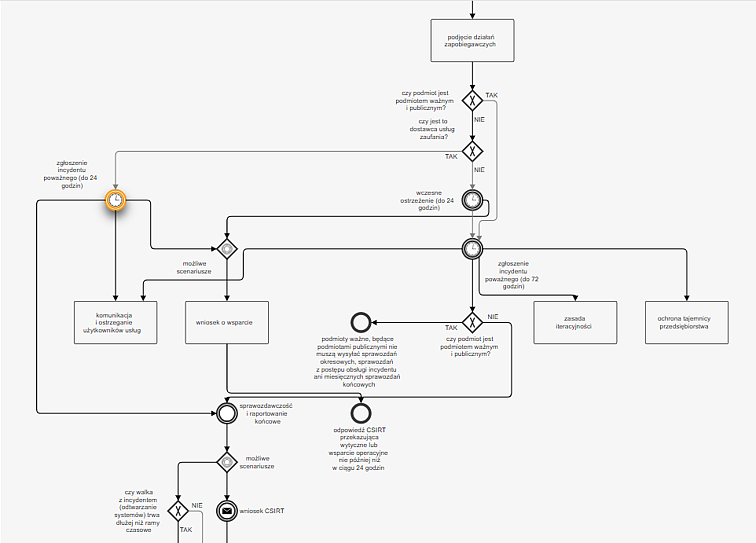
W przypadku incydentu poważnego obowiązują ustawowe terminy:
- wczesne ostrzeżenie – do 24 godzin od wykrycia,
- zgłoszenie incydentu poważnego – do 72 godzin,
- raport końcowy – do miesiąca od zgłoszenia lub zakończenia obsługi.
Czy trzeba informować użytkowników?
Tak, jeśli incydent wpływa na świadczone usługi. Informacja powinna obejmować charakter zagrożenia, możliwe skutki oraz rekomendowane działania ochronne.
Jakie dokumenty przygotować?
Po zakończeniu obsługi incydentu warto zgromadzić:
- dokumentację kwalifikacji,
- historię podjętych działań,
- zgłoszenia do CSIRT,
- raport końcowy,
- analizę przyczyn i rekomendacje naprawcze.
5 najczęstszych błędów podczas obsługi incydentu cyberbezpieczeństwa
- Zbyt późna kwalifikacja zdarzenia
Opóźnienie może skutkować przekroczeniem terminów ustawowych. - Brak dokumentowania decyzji
Utrudnia wykazanie należytej staranności podczas kontroli. - Niedoszacowanie skutków incydentu
Zdarzenie początkowo uznane za zwykłe może szybko stać się incydentem poważnym. - Brak komunikacji z użytkownikami
Może zwiększać szkody po stronie klientów. - Niewykorzystanie wsparcia CSIRT
Organizacja pozbawia się dostępu do specjalistycznej pomocy eksperckiej.
Procedura krok po kroku w LEX
Chcesz mieć pewność, że Twoja organizacja prawidłowo reaguje na incydenty cyberbezpieczeństwa? Skorzystaj z gotowej procedury „Procedura obsługi incydentu cyberbezpieczeństwa w świetle ustawy o krajowym systemie cyberbezpieczeństwa” dostępnej w LEX i sprawdź krok po kroku, jakie działania należy podjąć, jakie terminy obowiązują oraz jakie obowiązki ciążą na podmiotach objętych KSC.
Jeśli chcesz wiedzieć więcej na temat samych procedur, zobacz krótki film film opisujący tę kategorię dokumentów.